2026 Orca AI 安全態勢報告

2026 Orca AI 安全態勢報告

AI 的導入速度已遠超乎您的資安策略 本報告彙整來自 1,200 多家企業真實正式環境的遙測數據,深入檢視雲端環境中的 AI 資安現況。調查發現,AI 導入的推展速度與 AI 資安實踐的成熟度之間,正出現日益擴大的落差。 下載報告 81% 導入 AI 套件的企業環境中,存在至少一項已知的資安漏洞 50% AI 套件漏洞已有公開的漏洞利用程式 80% 採用 AWS SageMaker 的企業,完全直接沿用供應商預設組態運作 25-40% 跨 Anthropic、OpenAI 及 HuggingFace 的使用者,至少有一組 API...
從 OpenAI、Anthropic 到 Meta 接連示警:前沿 AI 風險升溫,企業如何建立 AI 安全防線?

從 OpenAI、Anthropic 到 Meta 接連示警:前沿 AI 風險升溫,企業如何建立 AI 安全防線?

近期國際間接連出現多起與前沿 AI 模型資安能力及自主行為相關的揭露。OpenAI 於 8 月 7 日公告,旗下開發中模型 Astra 經內部評估後,公司無法排除其資安能力已達到《預備框架》(Preparedness Framework)所定義的「關鍵」(Critical)層級。與此同時,英國 AI 安全研究院(AI Security Institute,AISI)稍早發布報告,指出 Anthropic 的 Mythos 5 與 OpenAI 的 GPT-5.6-Sol,在一項涵蓋 122...
你的 AI 真的夠安全嗎? 帶您看懂 AMT-X 如何測出 AI 的「真實防護力」

你的 AI 真的夠安全嗎? 帶您看懂 AMT-X 如何測出 AI 的「真實防護力」

Vulcan Research(AIFT)打造的多輪 AI 紅隊測試方法 現在測試 AI 系統安不安全,已經不能只靠單次的「快問快答」來決定。真正的惡意攻擊者會像一般聊天一樣,一步步卸下 AI 的心防,誘騙它說出不該說的機密。 然而,現有的 AI 安全測試方法,卻存在三個嚴重脫離現實的盲點: 測試情境不切實際:許多測試忽略了企業在真實環境中會設定的「對話次數上限」或「防濫用機制」。它們靠著無限制的對話來攻擊,但這並不能反映企業真實面臨的風險。 無法分辨風險的嚴重性:傳統測試只給一個簡單的分數,把「AI 不小心說溜嘴一點點」跟「AI...
亞利安科技正式代理 AIFT 旗下 Vulcan AI 安全平台

亞利安科技正式代理 AIFT 旗下 Vulcan AI 安全平台

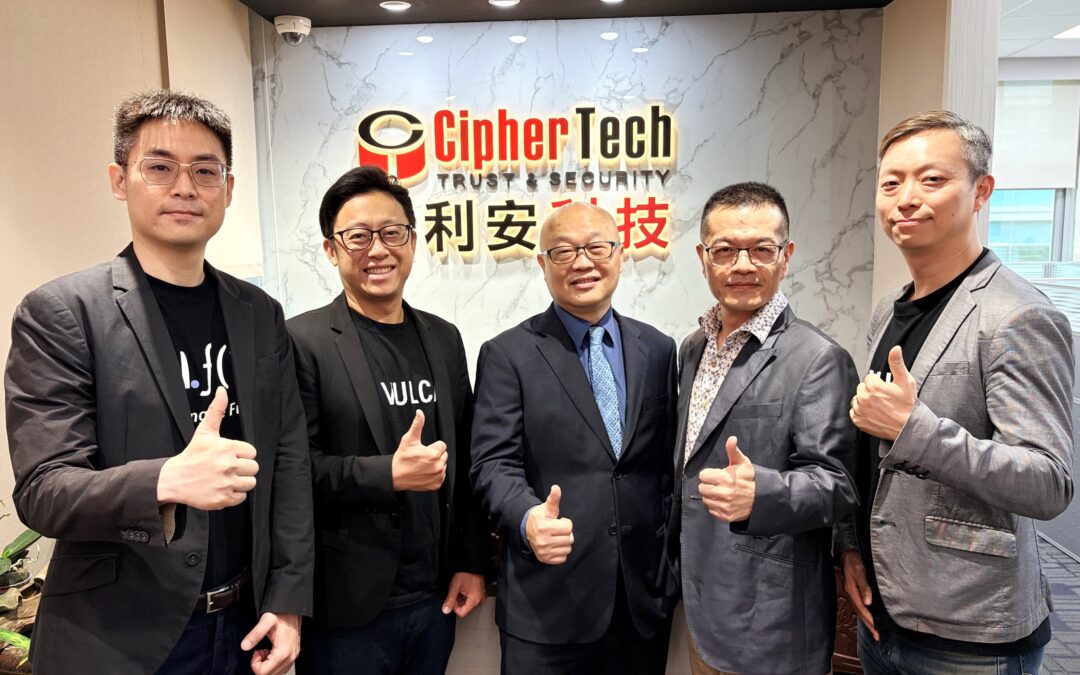
(左起)AIFT 台灣代表 沈大為、AIFT 商務合作總監 廖志偉、亞利安科技總經理 范梓芳、亞利安科技 AI 暨後量子安全事業部協理 王添龍、AIFT 資深商務合作經理 楊展誌。 強化企業 AI 治理與風險管理能力,打造 AI 全生命週期風險防護新架構 隨著生成式 AI(GenAI)與 AI Agent 快速進入企業營運流程,AI 已從提升生產力的工具,逐漸成為企業核心基礎設施。然而,提示詞攻擊(Prompt Injection)、資料外洩、模型操控、與 AI...
2026 亞利安科技 Solution Day 會後報導|Vulcan|從紅隊到即時防護:企業如何建立 AI 安全防線

2026 亞利安科技 Solution Day 會後報導|Vulcan|從紅隊到即時防護:企業如何建立 AI 安全防線

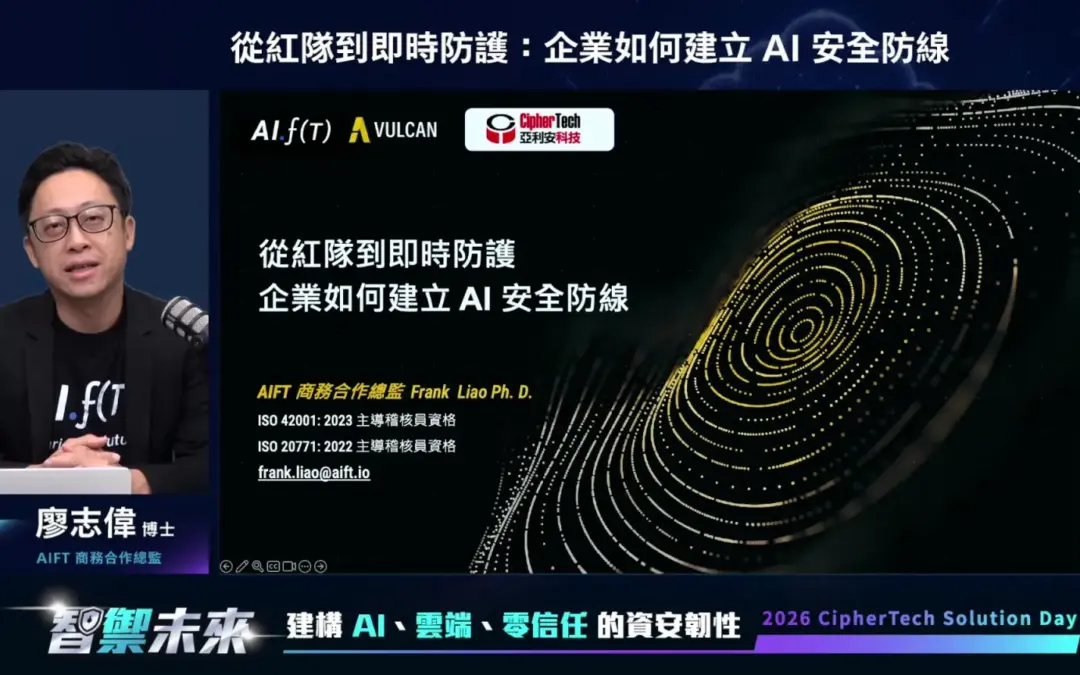
當生成式 AI 快速走進企業營運,伴隨而來的資安風險也成為不可忽視的課題。亞利安 2026 Solution Day 第一場議程邀請廖志偉(Frank Liao)博士,以 AI 資訊安全為題,從實際資安事件談起,剖析生成式 AI 從開發到上線的風險樣態,並介紹涵蓋完整生命週期的 Vulcan 系列防護方案。 從資料投毒到提示詞外洩:生成式 AI 的風險樣態 廖志偉博士從實際資安事件切入,剖析生成式 AI 資料投毒與提示詞注入的風險樣態。 廖志偉以兩起案例說明 GenAI 的風險樣態。其一,某 AI Coding Assistant...