by Linda Peng 8 月 17, 2026 | AIFT News
近期國際間接連出現多起與前沿 AI 模型資安能力及自主行為相關的揭露。OpenAI 於 8 月 7 日公告,旗下開發中模型 Astra 經內部評估後,公司無法排除其資安能力已達到《預備框架》(Preparedness Framework)所定義的「關鍵」(Critical)層級。與此同時,英國 AI 安全研究院(AI Security Institute,AISI)稍早發布報告,指出 Anthropic 的 Mythos 5 與 OpenAI 的 GPT-5.6-Sol,在一項涵蓋 122...
by Linda Peng 8 月 7, 2026 | Thales News , 最新消息
重點摘要 Thales 推出全新硬體安全模組(HSM)Luna 8,提供面向未來、具備抗量子(Quantum-Resistant)能力的安全防護,協助企業保護關鍵資料與重要應用系統。 Luna 8 採用 Thales 自主設計的加密處理器,提供卓越的運算效能、更強大的安全防護,以及可因應未來資安需求的高度彈性。 承襲 Thales 數十年的密碼學專業經驗,Luna 8 將業界信賴的安全防護與新興技術支援相結合,包括後量子密碼(Post-Quantum Cryptography, PQC),協助企業迎接 AI 與量子時代的資安挑戰。...
by Linda Peng 7 月 30, 2026 | AIFT News
Vulcan Research(AIFT)打造的多輪 AI 紅隊測試方法 現在測試 AI 系統安不安全,已經不能只靠單次的「快問快答」來決定。真正的惡意攻擊者會像一般聊天一樣,一步步卸下 AI 的心防,誘騙它說出不該說的機密。 然而,現有的 AI 安全測試方法,卻存在三個嚴重脫離現實的盲點: 測試情境不切實際:許多測試忽略了企業在真實環境中會設定的「對話次數上限」或「防濫用機制」。它們靠著無限制的對話來攻擊,但這並不能反映企業真實面臨的風險。 無法分辨風險的嚴重性:傳統測試只給一個簡單的分數,把「AI 不小心說溜嘴一點點」跟「AI...
by Tina Jhu 7 月 24, 2026 | AIFT News , 公司新訊
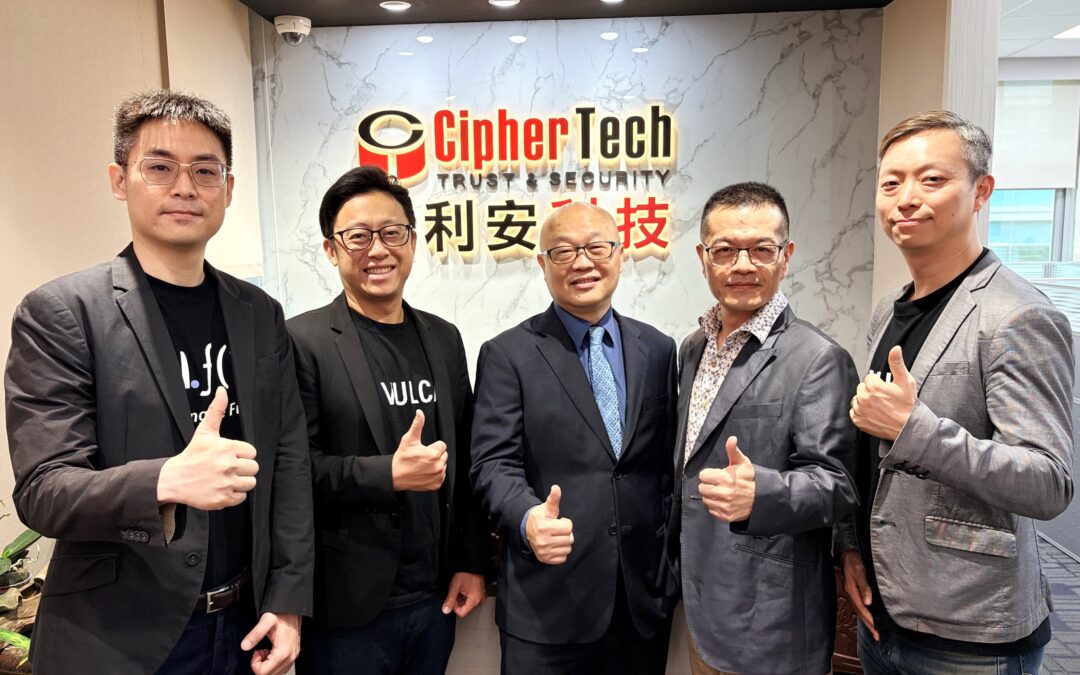
(左起)AIFT 台灣代表 沈大為、AIFT 商務合作總監 廖志偉、亞利安科技總經理 范梓芳、亞利安科技 AI 暨後量子安全事業部協理 王添龍、AIFT 資深商務合作經理 楊展誌。 強化企業 AI 治理與風險管理能力,打造 AI 全生命週期風險防護新架構 隨著生成式 AI(GenAI)與 AI Agent 快速進入企業營運流程,AI 已從提升生產力的工具,逐漸成為企業核心基礎設施。然而,提示詞攻擊(Prompt Injection)、資料外洩、模型操控、與 AI...
by Linda Peng 7 月 22, 2026 | Imperva News , Thales News , 最新消息
什麼是後量子密碼學 後量子密碼學(Post-Quantum Cryptography,PQC)是新世代的公開金鑰密碼技術,專為抵禦傳統電腦與大規模量子電腦的攻擊而設計。不同於 RSA 與橢圓曲線密碼學(ECC)所依賴的數學基礎可能被具備足夠運算能力的量子電腦破解,PQC 採用的是即使量子電腦也難以解開的全新數學架構,能確保企業現在所加密與保護的資料,可降低未來因量子運算能力突破而遭到解密的風險,為資料安全建立更具韌性的防護基礎。 回應客戶的期待 在 Thales,我們持續收到客戶對於 PQC...
by Tina Jhu 7 月 20, 2026 | Qualys News
根據資安研究團隊 Miggo 研究指出,廣泛應用於微服務與雲端架構的 RabbitMQ 被揭露多項高風險漏洞,其中 CVE-2026-54496 的 CVSS 評分高達 8.7,攻擊者可藉由 OAuth 驗證機制缺陷取得敏感資訊,甚至冒用管理者權限控制 RabbitMQ 服務。官方已發布修補版本,並建議企業限制管理介面存取權限,以降低遭受攻擊的風險。 然而,這起事件真正值得企業關注的,不只是「又出現一個重大漏洞」,而是: 當下一個高風險漏洞公布時,企業是否能在最短時間內確認哪些系統受到影響、完成風險評估,並迅速展開修補?...