by Tina Jhu 9 月 2, 2026 | Thales News , 產品新訊
什麼是 PQC? 後量子密碼學(Post-Quantum Cryptography, PQC)是由一系列專門用來防禦量子電腦攻擊的演算法與通訊協定所組成,不僅能完全相容於現有的運算系統與網路架構,更能協助平順汰換現行容易被量子運算破解的傳統加密演算法,例如 RSA、橢圓曲線密碼學(Elliptic Curve Cryptography, ECC)以及 Diffie-Hellman 金鑰交換協定。 NIST 已確認首批 PQC 標準,並提供 CNSA 2.0 過渡指南以協助產業和政府從易受量子攻擊的密碼技術逐步移轉。...
by Tina Jhu 8 月 27, 2026 | Orca Security News , 產品型錄
AI 的導入速度已遠超乎您的資安策略 本報告彙整來自 1,200 多家企業真實正式環境的遙測數據,深入檢視雲端環境中的 AI 資安現況。調查發現,AI 導入的推展速度與 AI 資安實踐的成熟度之間,正出現日益擴大的落差。 下載報告 81% 導入 AI 套件的企業環境中,存在至少一項已知的資安漏洞 50% AI 套件漏洞已有公開的漏洞利用程式 80% 採用 AWS SageMaker 的企業,完全直接沿用供應商預設組態運作 25-40% 跨 Anthropic、OpenAI 及 HuggingFace 的使用者,至少有一組 API...
by Tina Jhu 7 月 24, 2026 | AIFT News , 公司新訊
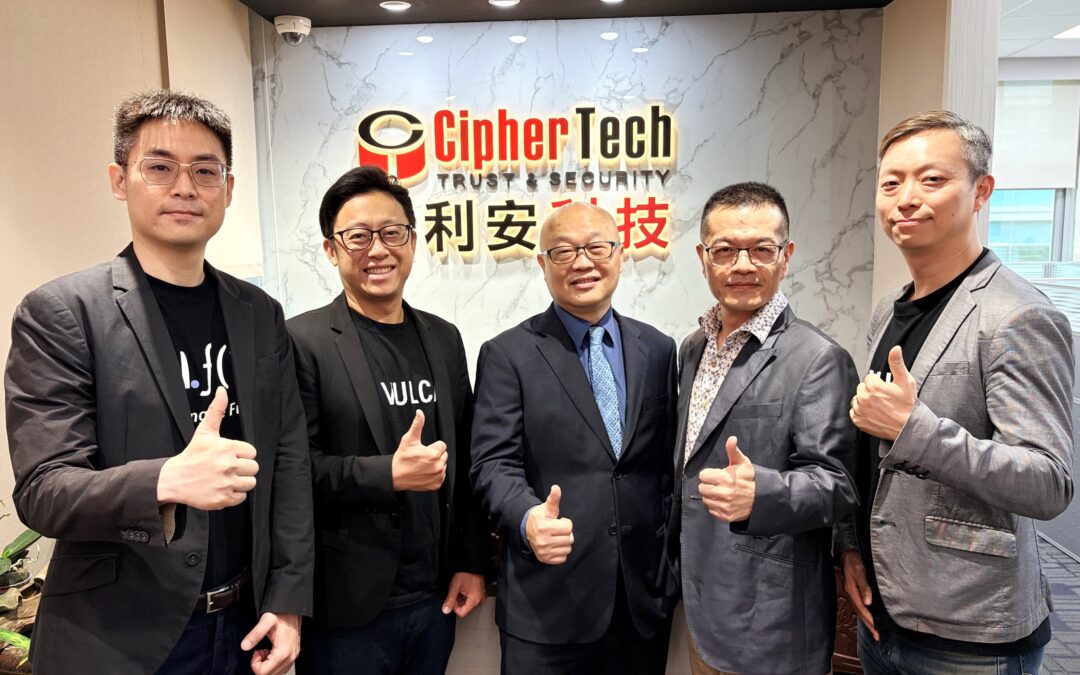
(左起)AIFT 台灣代表 沈大為、AIFT 商務合作總監 廖志偉、亞利安科技總經理 范梓芳、亞利安科技 AI 暨後量子安全事業部協理 王添龍、AIFT 資深商務合作經理 楊展誌。 強化企業 AI 治理與風險管理能力,打造 AI 全生命週期風險防護新架構 隨著生成式 AI(GenAI)與 AI Agent 快速進入企業營運流程,AI 已從提升生產力的工具,逐漸成為企業核心基礎設施。然而,提示詞攻擊(Prompt Injection)、資料外洩、模型操控、與 AI...
by Tina Jhu 7 月 20, 2026 | Qualys News
根據資安研究團隊 Miggo 研究指出,廣泛應用於微服務與雲端架構的 RabbitMQ 被揭露多項高風險漏洞,其中 CVE-2026-54496 的 CVSS 評分高達 8.7,攻擊者可藉由 OAuth 驗證機制缺陷取得敏感資訊,甚至冒用管理者權限控制 RabbitMQ 服務。官方已發布修補版本,並建議企業限制管理介面存取權限,以降低遭受攻擊的風險。 然而,這起事件真正值得企業關注的,不只是「又出現一個重大漏洞」,而是: 當下一個高風險漏洞公布時,企業是否能在最短時間內確認哪些系統受到影響、完成風險評估,並迅速展開修補?...
by Tina Jhu 7 月 14, 2026 | Imperva News , Thales News
Web 應用程式與 API(應用程式介面)現在幾乎成為所有數位企業的核心,隨之而來的攻擊面也逐漸擴大。根據獨立產業分析報告指出,API 流量目前已佔所有 Web 流量的 70% 以上。在已通報的資料外洩事件中,與 API 相關的資安威脅亦佔了約三分之一。此外,近期超過三分之一的 API 外洩事件,都與「物件層級授權中斷」(Broken Object Level Authorization, BOLA)漏洞相關。 與此同時,根據最新通過反惡意軟體測試標準組織(Anti-Malware Testing Standards...