
公司新訊
亞利安科技以「資料流」為防護核心,串聯 API 監控、存取治理與跨環境防護
隨著雲端原生、SaaS 與 AI Agent 普及,逾七成流量來自 API,當資料頻繁穿梭於地端、多雲、SaaS 與 AI 環境,邊界防禦已逐漸失靈,讓「使用者與實體行為分析(User and Entity Behavior Analytics, UEBA)」成為關鍵。這些缺口衍生出影子 API、邏輯漏洞(BOLA)與外洩憑證等問題,攻擊者僅需竄改 User ID,即可在合法請求的掩護下竊取個資,使傳統資安工具難以偵測。
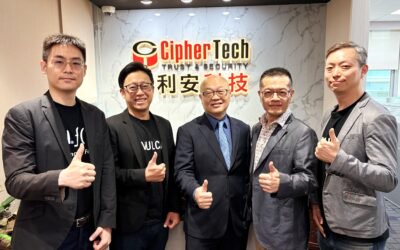
亞利安科技正式代理 AIFT 旗下 Vulcan AI 安全平台
隨著生成式 AI(GenAI)與 AI Agent 快速進入企業營運流程,AI 已從提升生產力的工具,逐漸成為企業核心基礎設施。因應市場需求,亞利安科技宣布成為國際 AI 安全領導公司 AIFT 旗下 Vulcan AI 安全平台在台灣的策略代理夥伴,攜手協助台灣企業安全導入生成式 AI 與 AI Agent,建立兼具創新、治理與安全的 AI 應用環境。
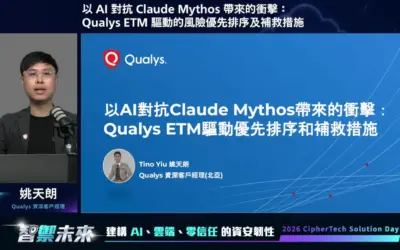
2026 亞利安科技 Solution Day 會後報導|Qualys|以 AI 對抗 Claude Mythos 帶來的衝擊:Qualys ETM 驅動的風險優先排序及補救措施
Qualys 講師姚天朗以 AI 如何改變漏洞攻防為題,分享在生成式 AI 加速漏洞挖掘的趨勢下,企業如何透過持續威脅曝險管理框架,為資產與漏洞排定優先順序並完成補救。姚天朗指出,2026 年 4 月,Anthropic 發表最先進的 AI 模型 Claude Mythos,能辨識並利用軟體中的新漏洞,且其所發現的漏洞超過 99% 尚未被修補;它甚至找出影像處理軟體 FFmpeg 一個長達 16 年、連自動化測試工具都未能發現的漏洞,影響範圍可觀。
2026 亞利安科技 Solution Day 會後報導|Thales|建構以加密為核心的新世代資安韌性體系
亞利安科技資安技術支援部協理王添龍以「建構以加密為核心的新世代資安韌性體系」為題,說明在量子運算逐步成熟的趨勢下,企業應如何重新檢視資料保護與加密策略,並從加密、代碼化到稽核,建構更完整的資安韌性。王添龍指出,量子電腦對現行非對稱加密體系(又稱公鑰密碼學;PKI 則是公鑰基礎建設)具有根本性威脅。傳統電腦分解 RSA-1024 需超過上千萬年,但量子電腦可能在一天甚至 8 小時之內破解 RSA-2048;ECC 等離散對數體系預期會比 RSA 更早被攻破。
2026 亞利安科技 Solution Day 會後報導|Proofpoint|AI 時代下郵件防禦新視角
Proofpoint 講師郭仕杰以「超越過濾:AI 時代下郵件防禦新視角」為題,說明在攻擊高度自動化的當下,企業的電子郵件防禦如何從傳統過濾,走向結合威脅情資、 AI 分析與使用者教育的綜合防護。郭仕杰指出,綜觀過去一整年的攻擊,有 90% 的攻擊面向並非直接針對企業系統,而是從一封電子郵件開始;當攻擊邁向完全自動化,攻擊者成本驟降 95%,成功比例也隨之大幅提升,客製化的商務電郵詐騙(BEC)更遽增 70% 。
2026 亞利安科技 Solution Day 會後報導|Vulcan|從紅隊到即時防護:企業如何建立 AI 安全防線
當生成式 AI 快速走進企業營運,伴隨而來的資安風險也成為不可忽視的課題。亞利安 2026 Solution Day 第一場議程邀請廖志偉(Frank Liao)博士,以 AI 資訊安全為題,從實際資安事件談起,剖析生成式 AI 從開發到上線的風險樣態,並介紹涵蓋完整生命週期的 Vulcan 系列防護方案。
2026 亞利安科技 Solution Day 會後報導|專題演講:零信任資安導入實務
在企業邊界日益模糊、遠距辦公與雲端服務成為常態的今天,傳統資安防護的邊界已難以界定。亞利安 2026 Solution Day 邀請國立臺灣大學資訊工程學系元一網宇永續研究中心主任研究員李逸元博士,以「零信任資安導入實務」為題,從制度法規、架構落地到國家戰略,完整分享零信任架構(Zero Trust Architecture, ZTA)的導入經驗。

醫療 GenAI 浪潮來襲!從衛福部首份指引,看醫療機構如何落實 AI 資安與合規治理
隨著生成式人工智慧(GenAI)技術爆發,醫療產業也正積極導入 AI 輔助臨床診斷、優化醫療紀錄與提升病人溝通效率。然而,醫療數據的高敏感度與臨床決策的嚴謹性,讓 AI 的資安與治理成為不可忽視的挑戰。衛福部於 2026 年 5 月底正式發布首份《醫療機構應用生成式人工智慧指引》,針對醫院與診所導入生成式 AI 提出風險治理框架。這份指引不僅是台灣醫療 AI 治理的重要里程碑,更為醫療機構在導入與使用生成式 AI 系統時,提供了明確的安全治理與合規方向。

醫療資安大風暴!從台灣知名大型醫院個資外洩事件,看醫療機構如何部署聯防戰略
近日,台灣醫療界再度拉響資安警報。據報導指出,某知名醫療體系全台共 5 家醫院同時遭到駭客組織「The BlackH4t MD-Ghost」點名,宣稱已竊取高達 1.2TB 的病患個資、檢驗紀錄與醫療病歷。駭客的勒索手段已正式從「加密檔案、癱瘓營運」的傳統模式,全面轉向「直接竊密、勒索變現」的雙重脅迫模式。面對日益猖獗的網路犯罪,醫療機構究竟該如何自保?

從知名旅遊社個資外洩事件,看旅遊業如何應對「個資法」紅線
近日,知名旅行社遭遇駭客攻擊事件震驚整個旅遊業,這不單是一次資安意外,更是對所有旅遊業敲響的一記沉重警鐘。資安準備不僅是合規底線,更決定了企業在危機發生時,是付出罰鍰代價還是全身而退。百萬罰鍰只是開端,後續的品牌修復成本、客戶流失、以及潛在的集體訴訟風險,才是企業最沉重的隱形負擔。
後量子密碼遷移的關鍵時刻與企業應對策略
儘管數位發展部發布《後量子密碼遷移指引》,將遷移流程劃分為四大程序,提供清晰的政策框架,但實務上,企業仍需具備策略規劃、資產盤點、供應鏈接軌與落地執行的整合能力,方能在有限時間內完成安全且可控的遷移。因應此趨勢,亞利安科技領先佈局,成立「後量子安全事業部」,致力提供從策略規劃到技術落地的全方位 PQC 方案,協助企業消弭遷移風險並極大化執行成效。

2026 最新醫療資安指引:從醫院評鑑到主權雲政策的合規實務
2026 年最新醫療資安指引指出,隨著 2025 年醫療資料安全事件頻仍,醫療體系正面臨嚴峻的資安挑戰。病歷、基因等資料具高度敏感性與不可回復性,風險影響深遠。為因應此趨勢,衛福部推動主權雲政策與八大指導方針,強調資料加密與在地化管理,並將資安納入醫院評鑑。同時透過建立多層次防護架構、加強人員訓練與跨院聯防機制,推動醫院資安韌性中心與資料共享平台,以全面提升全國醫療的資安防護能力與合規實務。